' fill='%23419cd1'%3E%3Cpath d='m930.6-2156c-34.8 5.5-63.5 26.1-78.6 56.5-17.2 34.6-15 73.2 6.2 105.5 5.3 8.1 19.4 22.4 27.3 27.7 51.1 34.2 118.4 19.3 149.7-33.2 10.7-17.9 15.9-41.5 13.8-62.5-4.7-45.3-36-81.2-80.1-92-9.7-2.4-29.4-3.4-38.3-2z'/%3E%3Cpath d='m610.2-2094.9c-10.4 1.4-28 6-39.7 10.4-10.3 3.9-33.5 15-33.5 16.1 0 0.4 7.1 7.9 15.8 16.8 30.9 31.7 47.2 55.6 53.4 78.3 3.1 11.5 3.1 31.8 0 42.8-6.6 23.2-21.9 45.4-54.6 79.3-18.2 18.8-24.5 26.1-32.1 36.7-25.9 36.2-24 64.6 7 106 16.9 22.4 48.6 54 71.3 71 21.3 15.9 36.5 22.5 53.7 23.3 12.8 0.5 20.8-1.3 34-7.8 13.8-6.7 27.7-17.6 50-39 30.9-29.7 46.6-41.9 65.8-51 25.1-12 50.7-12.2 75.4-0.5 20.8 9.8 41.7 26.1 69.8 54.4 6.6 6.7 12.3 12.1 12.6 12.1 1.1 0 12.5-23.6 16.3-33.6 26.7-70.5 6.4-137.2-68.5-224.5-32.8-38.3-88.1-92.8-123.9-122-45.9-37.6-86.7-59.5-124.5-66.9-12.7-2.5-36.8-3.4-48.3-1.9z'/%3E%3Cg fill='%23efbd00'%3E%3Cpath d='m509.2-2050.1c-29 21.2-48.6 38.3-83.2 73-67.9 68-101.2 117.5-112.9 168.1-13.6 58.4 8.4 118.3 70.8 193 22.5 26.9 69.8 75.5 99.6 102.6 127.5 115.5 210.5 124.2 323.5 33.8 48.5-38.7 106.9-99.8 137-143.2l4.4-6.3-8.5-8.5c-12.1-12.4-33.6-32.3-41.5-38.6-35.1-27.8-61.5-32.7-92.2-16.9-14.1 7.3-28.1 18.3-51.6 40.7-23.9 22.7-32.6 30.2-44.9 38.5-38.5 25.8-73.7 25.3-114.2-1.7-35.5-23.7-82.1-72.5-100-105-16.5-29.7-17.4-56.9-3-85.9 9.3-18.7 17.1-28.5 51.9-65.2 8.7-9.3 19.3-21.4 23.5-27 30.5-40.6 29.2-70.6-5.2-113.3-9.6-11.9-41.3-45-43.1-44.9-0.6 0-5.3 3.1-10.4 6.8z'/%3E%3Cpath d='m339.2-1563c-22.6 3.2-44.4 14-60.3 29.9-31.4 31.4-39.4 78.7-19.9 118.6 13.4 27.6 37.8 47.7 67.8 55.7 9.9 2.6 31.2 3.5 42 1.8 35.6-5.7 67.5-31.3 80.3-64.4 6.5-16.9 8.9-39.2 5.9-55.7-8.8-48.6-49.6-84.4-98.4-86.3-6.1-0.3-13.9-0.1-17.4 0.4z'/%3E%3C/g%3E%3C/g%3E%3Cg fill='%23001522'%3E%3Cpath d='M7480.5 1379.2c-229 15-433 54-558 104-82 34-211 129-270 200-28 33-69 100-93 150-79 169-76 122-68 1035l7 810h191c105 0 211-5 236-11 60-14 103-49 131-106l24-48 10-1380 29-53c52-93 145-148 314-185 85-18 130-21 362-21 237 0 275 2 356 21 157 37 264 103 309 193 44 88 47 129 50 790 3 685 1 668 63 734 49 52 72 56 312 56h220l-2-838-3-837-26-63c-46-108-91-172-194-277-85-87-113-108-185-143-144-70-317-111-555-132-137-11-482-11-660 1zM11760 1378.2l-170 5-410 751c-225 412-425 773-443 802-46 70-134 150-176 157-70 14-149-47-234-179-26-40-222-402-437-804l-390-732h-282c-156 0-283 3-283 7s260 470 578 1037c562 1003 579 1032 649 1102 118 119 250 171 403 161 141-9 268-82 363-208 43-57 1197-2083 1197-2102 0-7-67-7-365 3zM13042 1376.2c-8 14 14 164 34 232 36 120 99 193 213 246 116 53 133 54 922 54 797 0 790 0 899 58 68 36 154 124 193 198 61 114 78 199 77 379 0 144-3 169-27 248-49 161-97 231-201 299-33 21-89 48-125 60-65 22-74 23-753 26l-688 3v-970l-36-7c-48-9-193 13-264 39-73 27-155 109-201 202l-34 70v475c0 435 2 479 18 528 24 68 60 110 117 135 44 20 67 21 905 24 473 3 935 0 1027-4l166-9 94-47c284-142 482-443 544-827 22-137 20-376-5-520-49-284-165-508-355-687-89-83-158-129-258-171l-63-27-500-6c-740-10-1693-10-1699-1zM17480 1382.2c-78 25-131 60-205 135-197 200-267 525-179 840 59 214 208 375 390 421 30 8 268 13 724 16 401 3 695 9 717 14 45 13 94 66 108 119 13 49-1 118-36 178-48 82 19 77-949 70l-860-7-55 32c-68 39-151 122-178 180-28 57-49 141-57 226l-7 69 137 6c228 11 2026 8 2086-3 186-35 341-210 406-458 21-81 25-119 25-232 0-163-20-250-88-389-59-120-155-220-259-272l-70-34-710-5c-689-5-711-6-744-25-19-11-45-40-59-65-20-37-23-55-19-105 5-74 37-139 80-165 30-19 53-19 858-13 759 6 831 5 871-10 55-21 94-61 153-157 57-93 84-181 87-285l3-80-385-6c-739-12-1741-9-1785 5z'/%3E%3Cuse xlink:href='%23i' width='100%25' height='100%25'/%3E%3Cuse xlink:href='%23i' width='100%25' height='100%25' transform='translate(6440.1)'/%3E%3Cuse xlink:href='%23i' width='100%25' height='100%25' transform='translate(10350)'/%3E%3C/g%3E%3C/svg%3E)

Google hat gemeinsam mit der japanischen Polizei und fünf Firmen ein weltweites Botnetz erkannt, aufgedeckt und abgeschaltet. Beteiligt waren unter anderen Lumen, Synthient und Trend AI.
An dem Netz namens XCPE hingen demnach mehr als 1,3 Millionen Android-Geräte. Neben TV-Boxen waren laut Google-Bericht auch Digital Signage-Geräte infiziert. Genauere Angaben zu Zahlen und Modellen macht Google nicht.
Google macht den Hersteller Videostrong aus Shenzhen verantwortlich. Das Unternehmen soll eine Backdoor in die eigene Firmware eingebaut haben, also einen versteckten Fernzugang. Den Zugang verkaufte Videostrong laut Google an Kriminelle. Diese leiteten fremden Datenverkehr über die Internetanschlüsse der Geräte und fälschten Werbeaufrufe. Videostrong darf künftig keine zertifizierten Android-Geräte mehr bauen.
Weltweit Geräte betroffen
Der Sicherheitsanbieter Trend AI zählte von Juni bis Anfang Oktober rund 1,47 Millionen infizierte Geräte. Die meisten davon stehen in Malaysia, Brasilien, Irak, Mexiko und Taiwan. In Deutschland, den USA, Großbritannien, Australien und Kanada waren es jeweils rund 26.000 bis 42.000.
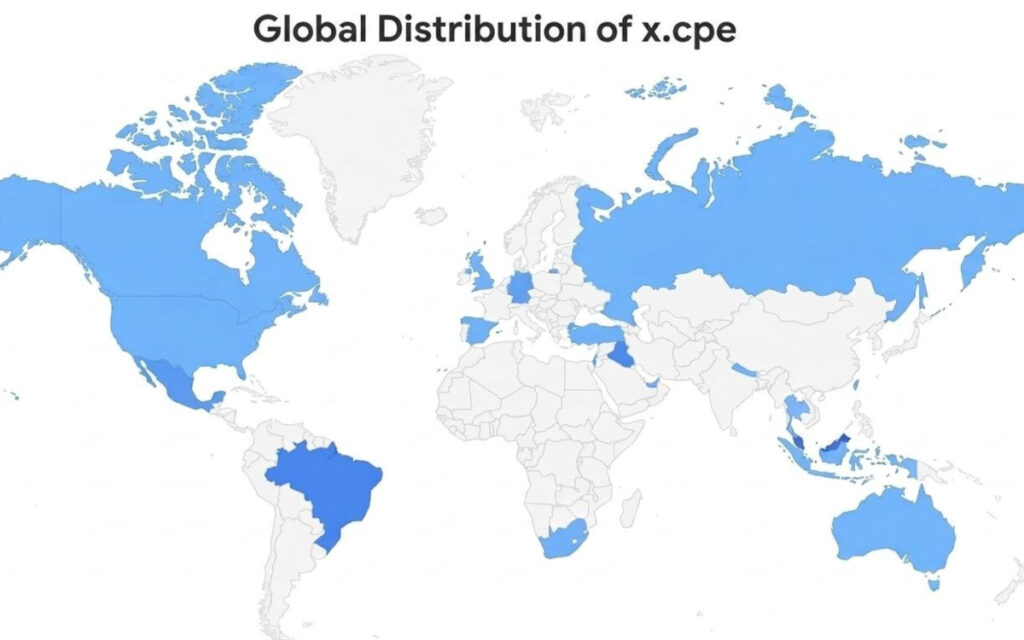
Die tatsächlichen Zahlen dürften laut Trend AI höher liegen. Auf Googles Weltkarte, wo eine Legende fehlt, zählt Deutschland zu den wenigen eingefärbten Ländern Europas.
Was Betreiber jetzt prüfen sollten
Prüfen sollten vor allem Netzwerkbetreiber und Integratoren, die günstige Android-Boxen oder White-Label-Hardware einsetzen. Ein Android-Zertifikat allein reicht dabei nicht als Nachweis aus. Laut dem Partner Plume traf die Backdoor auch zertifizierte Geräte. Synthient fand sie auf Boxen der Marke Mecool und veröffentlichte 182 verdächtige Modellnamen.
Ein Modellname allein beweist laut Synthient jedoch nicht, dass ein Gerät infiziert ist. Aufschluss geben die Domains und IP-Adressen aus dem Google-Bericht, die Betreiber in Firewall-Logs suchen können.
Die Steuerserver sind offline, die Backdoor steckt aber weiter in der Firmware. Nach dem Löschen installiert sie sich beim Neustart neu. Laut Trend AI helfen nur Eingriffe des Herstellers oder der Plattform oder ein Austausch der Geräte. Die Partner raten, verdächtige Geräte vom Netz zu nehmen.
Herkunft der Firmware wird Thema
Smarte Geräte sollten zudem in eigenen Netzsegmenten laufen. Denn ein kompromittierter Player kann als Zugang ins Firmennetz dienen. Von Auftragsfertigern sollten Händler und Distributoren laut Google unabhängige Sicherheitsaudits verlangen.
Googles Eingriff hat das Botnetz abgeschaltet, die Frage nach der Herkunft der Firmware bleibt bei den Betreibern liegen. Für Digital Signage wird Sicherheit damit zum Thema der Lieferkette.